Utanför jurisdiktionen: varför EU-organisationer behöver tillförlitliga domänregistrarer
En domänregistrars rättsliga skyldigheter, hantering av missbruk och förmåga att samarbeta med europeiska myndigheter bör vara centrala faktorer vid varje upphandling av domäntjänster.
I vår tidigare artikel undersökte vi varför en domänregistrars juridiska hemvist är viktig för europeiska organisationer. Frågan blir särskilt angelägen när en organisation utsätts för en pågående nätfiskekampanj, behöver tillgång till registreringsuppgifter för en utredning eller måste återta kontrollen över en verksamhetskritisk domän.
Det är i sådana situationer som de praktiska konsekvenserna av valet av leverantör blir tydliga. Vem har befogenhet att agera? Vilka rättsliga förfaranden gäller? Hur snabbt kan ärendet eskaleras till någon som har mandat att lösa problemet?
För offentliga verksamheter och företag inom EU bör registrarens förmåga att besvara dessa frågor väga tyngre än en låg årlig registreringsavgift.

PKI under press: Varför 2026 är brytpunkten för modernisering
Digital tillit blir allt viktigare samtidigt som den blir allt svårare att hantera. När organisationer utökar sin användning av molntjänster, maskinidentiteter, uppkopplade enheter och AI fortsätter antalet certifikat och kryptografiska beroenden att öka. Samtidigt lämnar kortare certifikatslivslängder allt mindre utrymme för manuella processer och fragmenterat ägarskap.

Cyberbrottslingar agerar på några minuter. Branschen reagerar fortfarande på flera dagar
Cybersäkerhetsbranschen har blivit exceptionellt duktig på att upptäcka hot, men betydligt mindre konsekvent när det gäller att störa den infrastruktur som möjliggör dem. Medan cyberbrottslingar automatiserar nätfiske, spridning av skadlig programvara och bedrägliga onlinetjänster i en aldrig tidigare skådad takt, förblir ofta processerna för att rapportera och eskalera missbruk fragmenterade, manuella och långsamma. Det är dags att ompröva hur branschen samarbetar för att minska den skada som orsakas av cyberbrott.
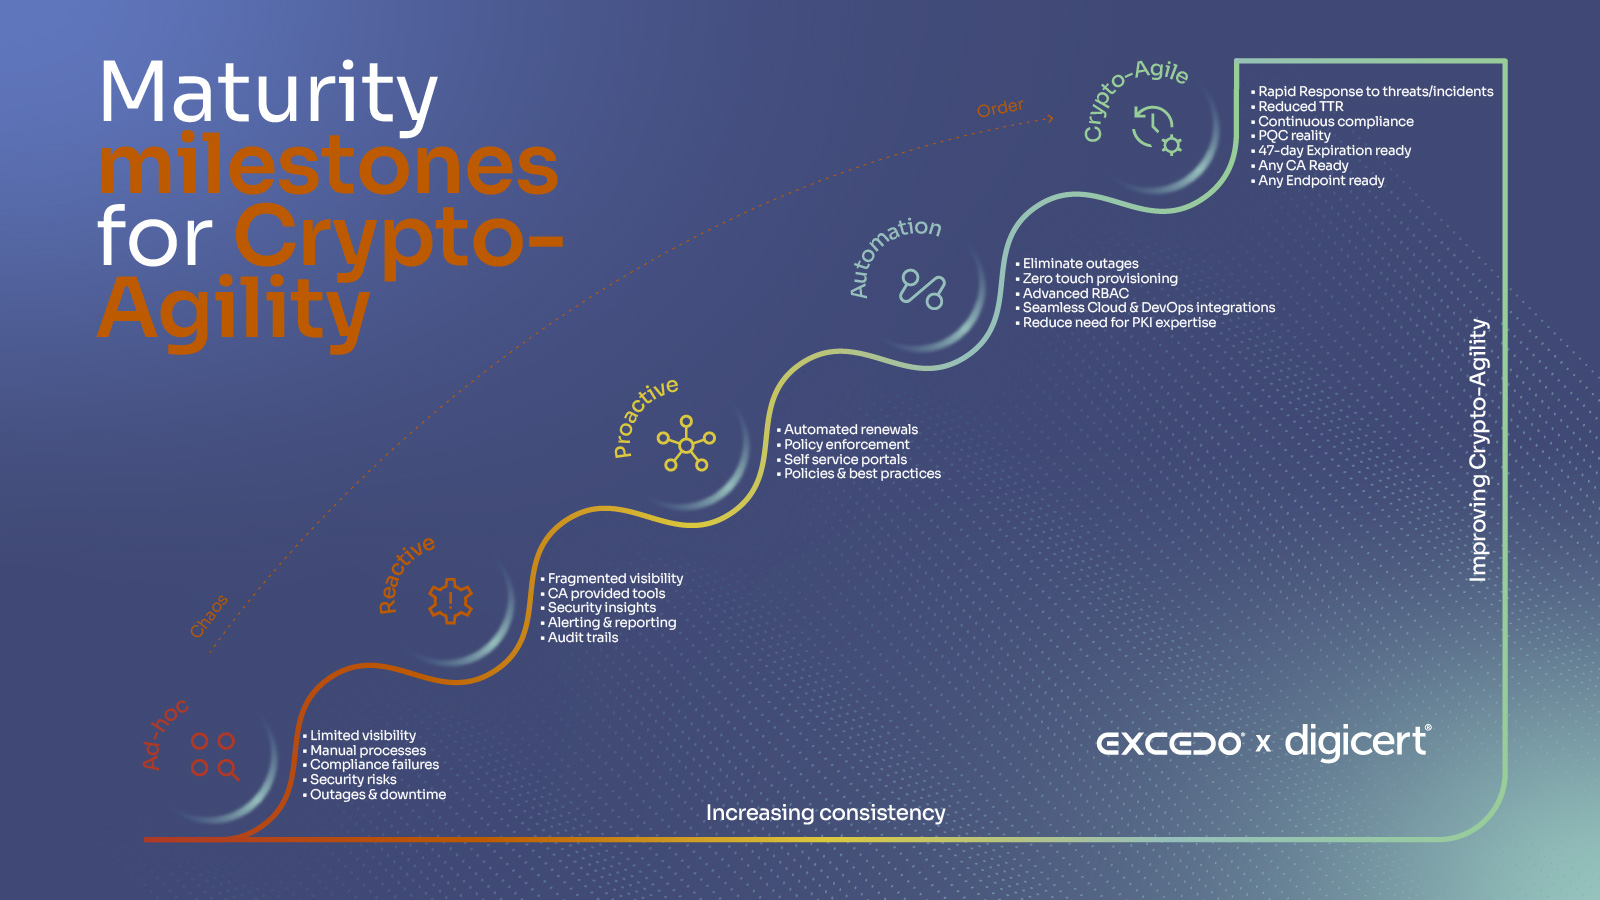
Från PKI till kryptoagilitet: Att skapa en mognadsmodell för digitalt förtroende
Den digitala transformationen har kraftigt ökat antalet identiteter som organisationer behöver skydda: användare, enheter, applikationer, API:er och arbetslaster. I centrum för detta tillitsekosystem finns Public Key Infrastructure (PKI). Men PKI räcker inte längre på egen hand. Som lyfts fram i Excedos perspektiv på digitalt förtroende har certifikatautomatisering blivit en affärsmässig nödvändighet, inte bara en IT-förbättring. I takt med att certifikatens livslängd blir kortare och hotbilden utvecklas snabbt måste organisationer gå från att hantera certifikat till att bli kryptoagila. Detta blogginlägg utforskar vad kryptoagilitet innebär, varför det är viktigt och hur organisationer kan utvecklas genom en strukturerad mognadsresa.

Företagsguide för att skydda webbplatser, applikationer och API:er mot hot
I dagens digitala landskap sträcker sig ett varumärkes närvaro på nätet långt bortom en enda webbplats. Företag har vanligtvis många digitala kontaktpunkter, inklusive flera webbplatser, mobila applikationer, webbapplikationer och API:er som ansluter många tjänster och system. Detta digitala ekosystem möjliggör effektiv verksamhet och förbättrade kundupplevelser, men det utgör också en utökad attackyta som cyberbrottslingar aktivt utnyttjar. Kostnaden för en sådan exploatering kan vara extremt hög. Utöver de omedelbara ekonomiska förlusterna av en framgångsrik attack, som i genomsnitt uppgick till 4,35 miljoner dollar per dataintrång år 2022, kan organisationer också drabbas av långsiktiga skador på ryktet, förlust av kundförtroende, rättsliga påföljder och potentiella juridiska skyldigheter om de inte skyddar sig ordentligt.

Vad är en DDoS attack?
DDoS-attacker (Distributed Denial of Service) hotar tillgängligheten till viktiga tjänster och system över hela världen. Det första steget mot skydd är att förstå hur dessa attacker ser ut och vilka sårbarheter de utnyttjar.

Företagsadress
Jan Stenbecks torg 17
164 40 KISTA
SVERIGE
Quick Links
Resurser
Om oss