Más allá de la jurisdicción: por qué las organizaciones de la UE necesitan registradores de dominios que rindan cuentas
Las obligaciones legales de un registrador de dominios, su capacidad de respuesta ante actividades abusivas y su disposición para cooperar con las autoridades europeas deben constituir criterios fundamentales en cualquier decisión de contratación de servicios de registro de dominios.
En nuestro artículo anterior, analizamos por qué la jurisdicción de un registrador de dominios es importante para las organizaciones europeas. Esta cuestión adquiere especial relevancia cuando una organización se enfrenta a una campaña activa de phishing, necesita acceder a datos de registro para una investigación o debe recuperar el control de un dominio crítico para su actividad.
Es en ese momento cuando las consecuencias prácticas de la elección del proveedor se hacen evidentes. ¿Quién tiene capacidad para actuar? ¿Qué procedimientos legales son aplicables? ¿Con qué rapidez puede escalarse una incidencia hasta llegar a una persona con autoridad para resolverla?
Para las administraciones públicas y las empresas de la Unión Europea, las respuestas de un registrador a estas preguntas deberían tener más peso que una tarifa anual de registro reducida.

PKI bajo presión: por qué 2026 es el punto de inflexión para su modernización
La confianza digital es cada vez más importante, precisamente cuando resulta más difícil de gestionar. A medida que las organizaciones amplían el uso de servicios en la nube, identidades de máquina, dispositivos conectados e IA, el número de certificados y dependencias criptográficas sigue creciendo. Al mismo tiempo, los ciclos de vida más cortos de los certificados dejan cada vez menos margen para los procesos manuales y la fragmentación de responsabilidades.

Los ciberdelincuentes actúan en cuestión de minutos. El sector sigue tardando días en reaccionar.
El sector de la ciberseguridad ha alcanzado un nivel excepcional en la detección de amenazas, pero es mucho menos eficaz a la hora de desarticular la infraestructura que las hace posibles. Mientras los ciberdelincuentes automatizan el phishing, la distribución de malware y los servicios en línea fraudulentos a una velocidad sin precedentes, los procesos de notificación y escalado de abusos suelen seguir siendo fragmentados, manuales y lentos. Es hora de replantearse cómo colabora el sector para reducir los daños provocados por los ciberataques.
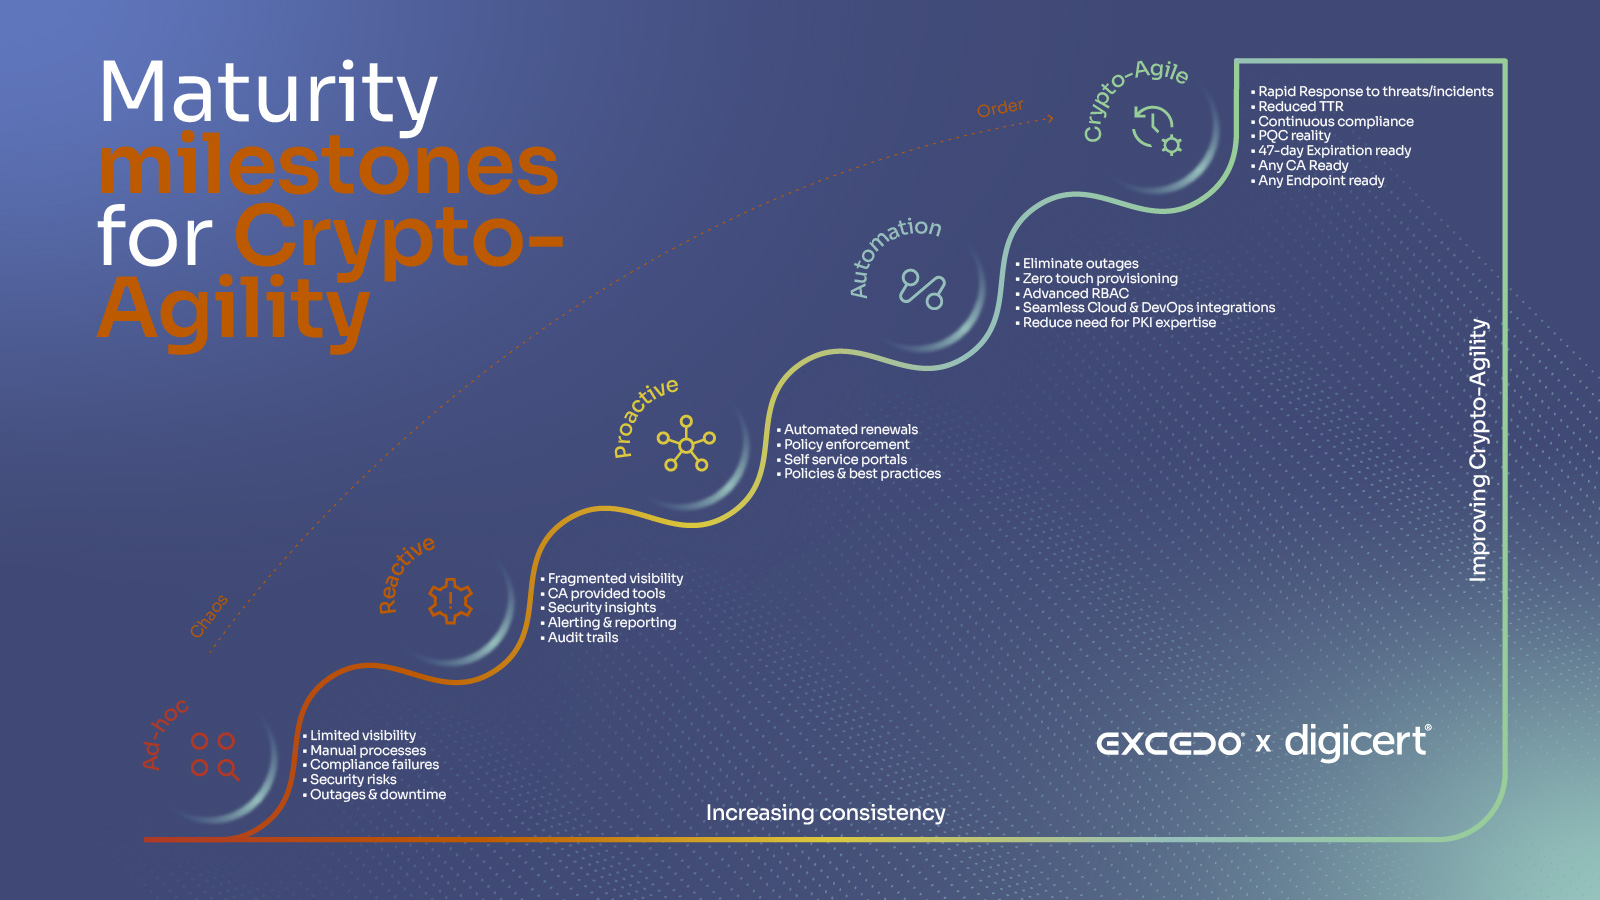
De la PKI a la criptoagilidad: creación de un modelo de madurez para la confianza digital
La transformación digital ha incrementado drásticamente el número de identidades que las organizaciones deben proteger: usuarios, dispositivos, aplicaciones, API y cargas de trabajo. En el centro de este ecosistema de confianza se encuentra la Infraestructura de Clave Pública (PKI). Pero la PKI por sí sola ya no es suficiente. Tal y como se destaca en la perspectiva de Excedo sobre la confianza digital, la automatización de certificados se ha convertido en una necesidad empresarial, no solo en una mejora de TI. Con la reducción de la vida útil de los certificados y la rápida evolución de las amenazas, las organizaciones deben ir más allá de la gestión de certificados para alcanzar la criptoagilidad. Este blog explora qué significa la criptoagilidad, por qué es importante y cómo las organizaciones pueden evolucionar a través de un proceso de madurez estructurado.

Guía empresarial para proteger sitios web, aplicaciones y API frente a amenazas
En el panorama digital actual, la presencia online de una marca va mucho más allá de un simple sitio web. Las empresas suelen mantener numerosos puntos de contacto digitales, entre los que se incluyen múltiples sitios web, aplicaciones móviles, aplicaciones web y API que conectan numerosos servicios y sistemas. Si bien este ecosistema digital permite operaciones eficientes y una mejor experiencia para el cliente, también presenta una superficie de ataque ampliada que los ciberdelincuentes explotan activamente. El coste de dicha explotación puede ser extremadamente alto. Más allá de las pérdidas económicas inmediatas de un ataque exitoso, que en 2022 ascendieron a una media de 4,35 millones de dólares por cada violación de datos, las organizaciones también pueden enfrentarse a daños a largo plazo en su reputación, pérdida de la confianza de los clientes, sanciones reglamentarias y posibles responsabilidades legales si no se protegen adecuadamente.

Dirección corporativa
Jan Stenbecks torg 17
164 40 KISTA
SUECIA
Enlaces rápidos
Recursos
Sobre Nosotros