Blog
Artiklar, intervjuer och användbara tips som hjälper dig med allt från att starta ett Premium Anycast DNS-projekt till att säkra din organisation mot cyberhot.


Artiklar, intervjuer och användbara tips som hjälper dig med allt från att starta ett Premium Anycast DNS-projekt till att säkra din organisation mot cyberhot.

En domänregistrars rättsliga skyldigheter, hantering av missbruk och förmåga att samarbeta med europeiska myndigheter bör vara centrala faktorer vid varje upphandling av domäntjänster.
I vår tidigare artikel undersökte vi varför en domänregistrars juridiska hemvist är viktig för europeiska organisationer. Frågan blir särskilt angelägen när en organisation utsätts för en pågående nätfiskekampanj, behöver tillgång till registreringsuppgifter för en utredning eller måste återta kontrollen över en verksamhetskritisk domän.
Det är i sådana situationer som de praktiska konsekvenserna av valet av leverantör blir tydliga. Vem har befogenhet att agera? Vilka rättsliga förfaranden gäller? Hur snabbt kan ärendet eskaleras till någon som har mandat att lösa problemet?
För offentliga verksamheter och företag inom EU bör registrarens förmåga att besvara dessa frågor väga tyngre än en låg årlig registreringsavgift.

Digital tillit blir allt viktigare samtidigt som den blir allt svårare att hantera. När organisationer utökar sin användning av molntjänster, maskinidentiteter, uppkopplade enheter och AI fortsätter antalet certifikat och kryptografiska beroenden att öka. Samtidigt lämnar kortare certifikatslivslängder allt mindre utrymme för manuella processer och fragmenterat ägarskap.

Cybersäkerhetsbranschen har blivit exceptionellt duktig på att upptäcka hot, men betydligt mindre konsekvent när det gäller att störa den infrastruktur som möjliggör dem. Medan cyberbrottslingar automatiserar nätfiske, spridning av skadlig programvara och bedrägliga onlinetjänster i en aldrig tidigare skådad takt, förblir ofta processerna för att rapportera och eskalera missbruk fragmenterade, manuella och långsamma. Det är dags att ompröva hur branschen samarbetar för att minska den skada som orsakas av cyberbrott.
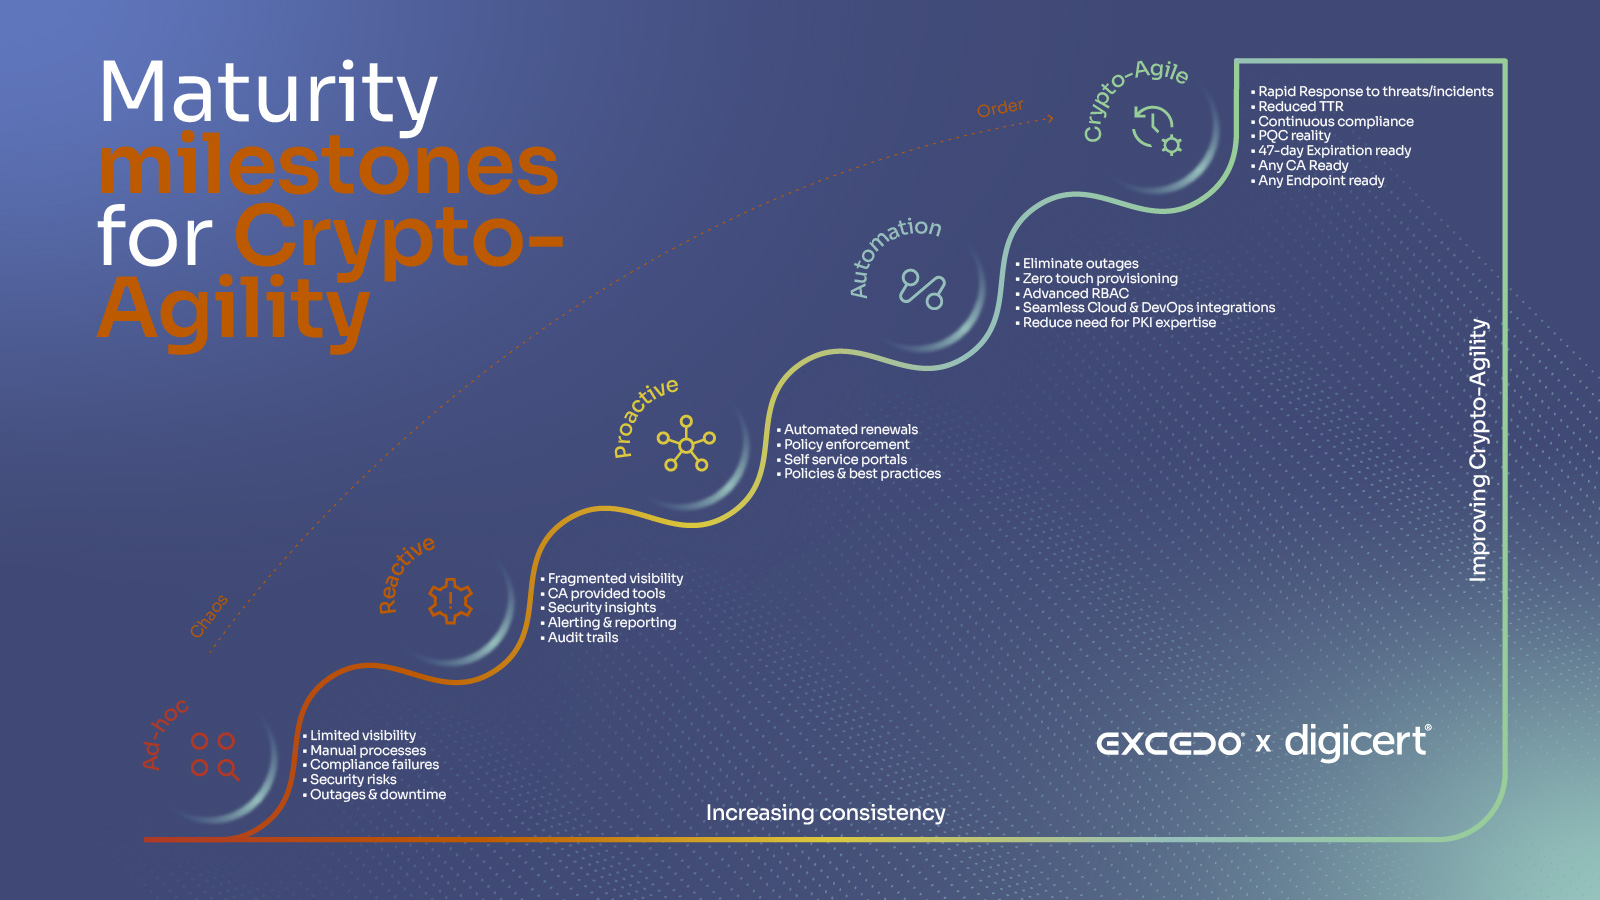
Den digitala transformationen har kraftigt ökat antalet identiteter som organisationer behöver skydda: användare, enheter, applikationer, API:er och arbetslaster. I centrum för detta tillitsekosystem finns Public Key Infrastructure (PKI). Men PKI räcker inte längre på egen hand. Som lyfts fram i Excedos perspektiv på digitalt förtroende har certifikatautomatisering blivit en affärsmässig nödvändighet, inte bara en IT-förbättring. I takt med att certifikatens livslängd blir kortare och hotbilden utvecklas snabbt måste organisationer gå från att hantera certifikat till att bli kryptoagila. Detta blogginlägg utforskar vad kryptoagilitet innebär, varför det är viktigt och hur organisationer kan utvecklas genom en strukturerad mognadsresa.
Standardinställningarna hos de flesta större e-postleverantörer har under lång tid inte varit tillräckliga för att hindra e-posthot från att nå inkorgen. Men det håller nu på att förändras i och med Googles och Yahoos nya säkerhetskrav för e-post, inklusive den obligatoriska implementeringen av DMARC.
En DMARC-policy (Domain-based Message Authentication, Reporting, and Conformance) är en viktig del av organisationens e-postsäkerhet. Den förhindrar att e-posthot når dina anställda och användare, och den är nu ett krav från stora e-postleverantörer som Gmail och Yahoo.

Jan Stenbecks torg 17
164 40 KISTA
SVERIGE