Blog
Artiklar, intervjuer och användbara tips som hjälper dig med allt från att starta ett Premium Anycast DNS-projekt till att säkra din organisation mot cyberhot.


Artiklar, intervjuer och användbara tips som hjälper dig med allt från att starta ett Premium Anycast DNS-projekt till att säkra din organisation mot cyberhot.

En domänregistrars rättsliga skyldigheter, hantering av missbruk och förmåga att samarbeta med europeiska myndigheter bör vara centrala faktorer vid varje upphandling av domäntjänster.
I vår tidigare artikel undersökte vi varför en domänregistrars juridiska hemvist är viktig för europeiska organisationer. Frågan blir särskilt angelägen när en organisation utsätts för en pågående nätfiskekampanj, behöver tillgång till registreringsuppgifter för en utredning eller måste återta kontrollen över en verksamhetskritisk domän.
Det är i sådana situationer som de praktiska konsekvenserna av valet av leverantör blir tydliga. Vem har befogenhet att agera? Vilka rättsliga förfaranden gäller? Hur snabbt kan ärendet eskaleras till någon som har mandat att lösa problemet?
För offentliga verksamheter och företag inom EU bör registrarens förmåga att besvara dessa frågor väga tyngre än en låg årlig registreringsavgift.

Digital tillit blir allt viktigare samtidigt som den blir allt svårare att hantera. När organisationer utökar sin användning av molntjänster, maskinidentiteter, uppkopplade enheter och AI fortsätter antalet certifikat och kryptografiska beroenden att öka. Samtidigt lämnar kortare certifikatslivslängder allt mindre utrymme för manuella processer och fragmenterat ägarskap.

Cybersäkerhetsbranschen har blivit exceptionellt duktig på att upptäcka hot, men betydligt mindre konsekvent när det gäller att störa den infrastruktur som möjliggör dem. Medan cyberbrottslingar automatiserar nätfiske, spridning av skadlig programvara och bedrägliga onlinetjänster i en aldrig tidigare skådad takt, förblir ofta processerna för att rapportera och eskalera missbruk fragmenterade, manuella och långsamma. Det är dags att ompröva hur branschen samarbetar för att minska den skada som orsakas av cyberbrott.
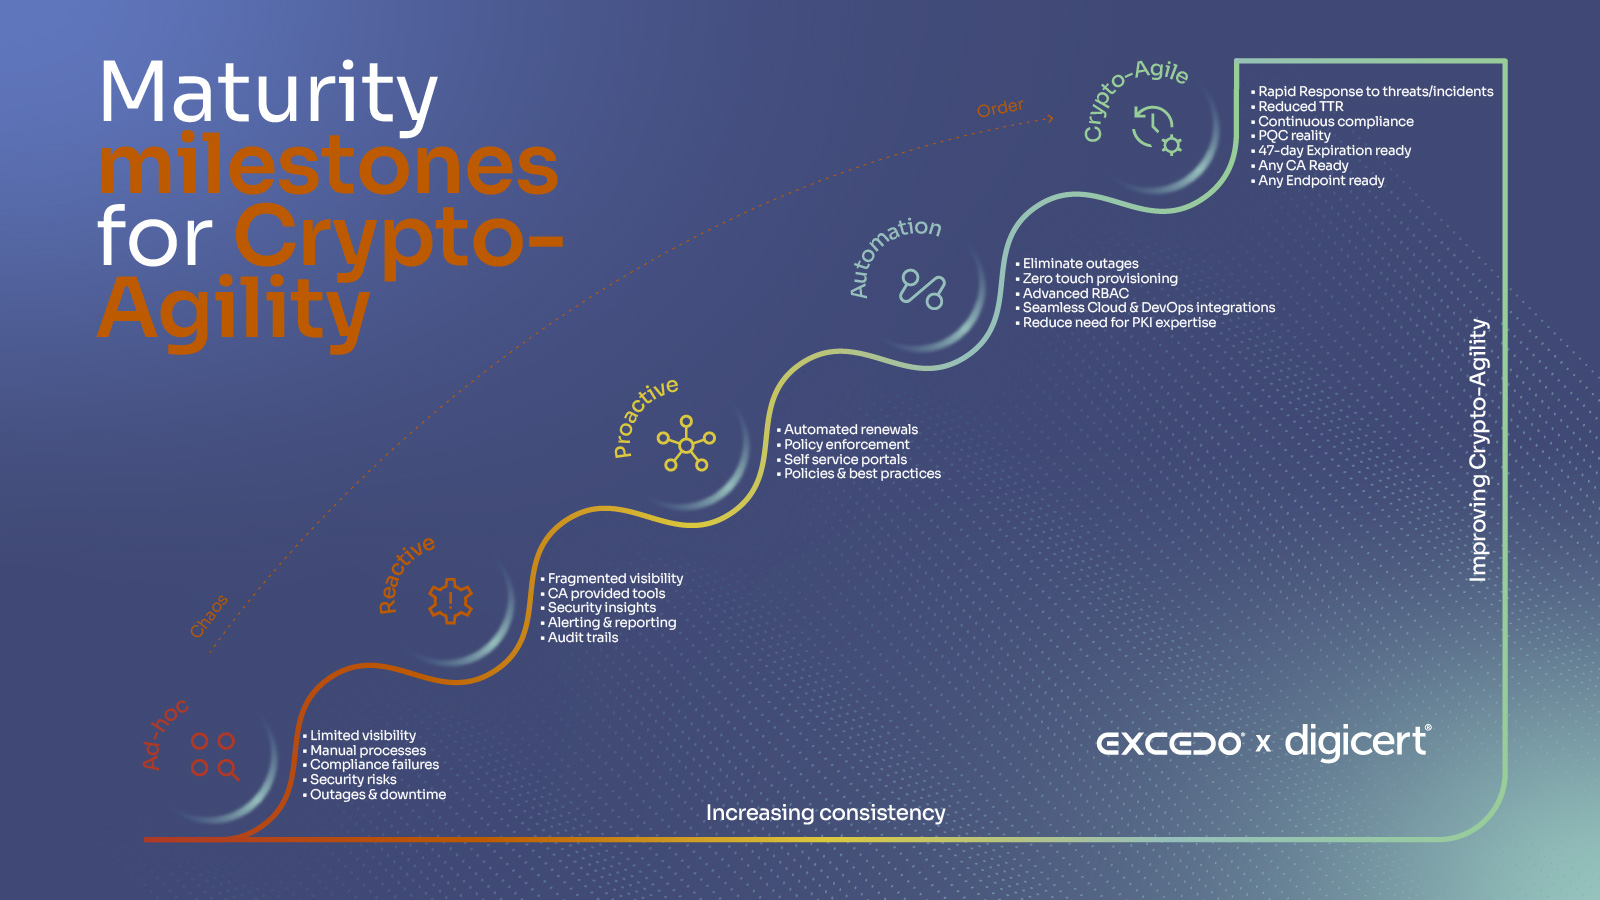
Den digitala transformationen har kraftigt ökat antalet identiteter som organisationer behöver skydda: användare, enheter, applikationer, API:er och arbetslaster. I centrum för detta tillitsekosystem finns Public Key Infrastructure (PKI). Men PKI räcker inte längre på egen hand. Som lyfts fram i Excedos perspektiv på digitalt förtroende har certifikatautomatisering blivit en affärsmässig nödvändighet, inte bara en IT-förbättring. I takt med att certifikatens livslängd blir kortare och hotbilden utvecklas snabbt måste organisationer gå från att hantera certifikat till att bli kryptoagila. Detta blogginlägg utforskar vad kryptoagilitet innebär, varför det är viktigt och hur organisationer kan utvecklas genom en strukturerad mognadsresa.

I takt med att cyberhoten utvecklas måste även de verktyg vi använder för att skydda oss mot dem göra det. En av de mest kraftfulla standarderna inom e-postsäkerhet - DMARC (Domain-based Message Authentication, Reporting, and Conformance) - genomgår en stor utveckling. Den föreslagna uppdateringen, känd som DMARCbis, är en reviderad version av den ursprungliga DMARC-standarden (RFC 7489), som för närvarande arbetar sig igenom IETF:s standardiseringsprocess.

I dagens digitala värld är e-post fortfarande en av de mest använda - och mest riktade - kommunikationskanalerna. För att bekämpa ökande hot som phishing, spoofing och spam lanserar Microsoft Outlook nya autentiseringskrav för högvolymsavsändare (definierade som de som skickar över 5 000 meddelanden per dag). Dessa förändringar syftar till att skapa ett mer pålitligt och säkert ekosystem för e-post.

I dagens digitala landskap sträcker sig ett varumärkes närvaro på nätet långt bortom en enda webbplats. Företag har vanligtvis många digitala kontaktpunkter, inklusive flera webbplatser, mobila applikationer, webbapplikationer och API:er som ansluter många tjänster och system. Detta digitala ekosystem möjliggör effektiv verksamhet och förbättrade kundupplevelser, men det utgör också en utökad attackyta som cyberbrottslingar aktivt utnyttjar. Kostnaden för en sådan exploatering kan vara extremt hög. Utöver de omedelbara ekonomiska förlusterna av en framgångsrik attack, som i genomsnitt uppgick till 4,35 miljoner dollar per dataintrång år 2022, kan organisationer också drabbas av långsiktiga skador på ryktet, förlust av kundförtroende, rättsliga påföljder och potentiella juridiska skyldigheter om de inte skyddar sig ordentligt.

Cybersäkerhetslandskapet har genomgått en dramatisk förändring under de senaste åren, drivet av den snabba utvecklingen av artificiell intelligens och maskininlärningsteknik. Traditionella verktyg för nätverkssäkerhet, som brandväggar och antivirusprogram, är fortfarande viktiga men blir alltmer utkonkurrerade av sofistikerade, AI-drivna hot som kan anpassa sig och utvecklas i realtid. För att hålla sig säkra i det här landskapet behöver organisationer avancerad threat intelligence för att identifiera, förebygga och reagera på nya hot innan de kan orsaka betydande skador.
Framväxten av AI inom cybersäkerhet har skapat ett paradigmskifte: samtidigt som AI ger angriparna möjlighet att skapa mer sofistikerade hot, ger det också försvararna möjlighet att utveckla mer effektiva system för övervakning av cyberhot. Denna utveckling har gjort threat intelligence till en viktig del av en modern cybersäkerhetsstrategi.
DNSSEC är en viktig funktion för att säkerställa integriteten och säkerheten för din närvaro på nätet. Utan DNSSEC utsätter du dina användare för bedrägerier och riskerar din organisations rykte. Det kan dock vara komplicerat att implementera DNSSEC, särskilt för stora domänportföljer.
En av de största sårbarheterna för organisationer idag är bristen på kontroll över sina digitala tillgångar vilket lämnar dörrarna öppna för alla typer av onlinemissbruk, inklusive varumärkesförfalskning och domänövertaganden. Konsekvenserna av detta, både för ett varumärkes rykte och ekonomi, kan bli allvarliga. Men det finns ett enkelt sätt att förhindra detta - korrekt förvaltning.

Google har skapat möjligheten att göra e-postmeddelanden med avsändares tydliga identitet mer tillgänglig för organisationer av alla storlekar genom att introducera Common Mark Certificates (CMC) som ett alternativ till Verified Mark Certificates (VMC) för BIMI-implementering. Denna förändring gör det möjligt för organisationer att visa sin logotyp i Gmail-inkorgar utan att behöva registrera varumärke, vilket avsevärt minskar kostnaderna och komplexiteten för förbättrad e-postsäkerhet.

Att ta bort en skadlig domän från webben är inte så enkelt som det kan verka. Du kan alltid rapportera missbruk men det betyder inte att domänen kommer att tas ner eller att förebyggande åtgärder kommer att vidtas för att undvika ytterligare missbruk. En expert säkerställer att de många utmaningar som kan uppstå i domän takedown processen hanteras snabbt och effektivt för att skydda ditt varumärke.
Att konfigurera en DMARC-policy är inte en engångsuppgift. För att långsiktigt skydda sig mot hot behöver organisationer kontinuerligt hantera sin DMARC-policy för att säkerställa att alla domäner omfattas och är korrekt skyddade. Precis som organisationer ständigt förändras och utvecklas måste även DMARC göra det.

Effekten av AI över alla industri branscher är obestridlig och den kommer bara att växa när AI utvecklas ytterligare. Men precis som AI har potential att öka effektiviteten i många processer och uppgifter, kan den också öka effektiviteten av cyberattacker. För att förbli skyddad måste säkerheten anpassa sig till dessa föränderliga hot.

Domänregistrarer som tillåter att domäner registreras utan att någon form av identifiering krävs gör det mycket enkelt för cyberbrottslingar att begå brott i fullständig anonymitet. Tyvärr finns det många av dessa oseriösa registrarer och de äventyrar företag och människor genom att inte implementera branschstandarder och bästa praxis.

NIS2-direktivet ställer nya krav på domännamnsregistrarer att få korrekt information om registranter för att minimera anonymiteten som möjliggör cyberbrottslighet.

Excedos uppdrag har alltid varit att skydda företag och människor på nätet. Detta kräver en helhetssyn som täcker allt från e-postsäkerhet och domänhantering samt information om olika hotbilder.
BIMI (Brand Indicators for Message Identification) är ett sätt att snabbt visa e-postmottagare att e-postmeddelanden faktiskt kommer från din organisation. Det gör att du kan lägga till din varumärkeslogotyp i alla utgående e-postmeddelanden så att mottagarna kan lita på att de kommer från dig och inte från en illvillig tredje part.

Kraven i NIS2-direktivet är omfattande och behandlar många olika aspekter av digital säkerhet, inklusive e-postsäkerhet. För att organisationer ska kunna uppfylla de standarder för e-postsäkerhet som fastställs av NIS2 behöver de en korrekt konfigurerad DMARC-policy.

Anycast DNS ger den motståndskraft online som krävs enligt NIS2-direktivet. Den säkerställer att onlineresurser och -tjänster alltid är tillgängliga även när attacker inträffar genom att tillhandahålla flera routingalternativ som gör det möjligt att filtrera bort skadlig trafik.
Att implementera en DMARC-policy för mycket små organisationer är inte alltför komplicerat. I allmänhet behöver man bara se till att den implementeras korrekt för en enda domän. För större organisationer, med flera domäner och e-postsystem, är det dock mycket mer komplicerat.

NIS2-direktivet kommer att höja den digitala säkerhetsnivån i hela EU. Även om direktivet är gränsöverskridande har de enskilda länderna möjlighet att bestämma hur kraven ska implementeras lokalt och om de vill gå längre än den säkerhetsnivå som fastställs i NIS2.

DDoS-attacker (Distributed Denial of Service) hotar tillgängligheten till viktiga tjänster och system över hela världen. Det första steget mot skydd är att förstå hur dessa attacker ser ut och vilka sårbarheter de utnyttjar.
Det finns många anledningar till att säkra och noggrant kontrollera din digitala IP. Ett viktigt skäl är att skydda din organisation från varumärkesmissbruk online, där illvilliga tredje parter använder ditt varumärke för att begå bedrägerier.

Jan Stenbecks torg 17
164 40 KISTA
SVERIGE