Blog
Artículos, entrevistas y consejos útiles para ayudarte en todo, desde iniciar un proyecto de DNS Anycast Premium hasta proteger tu organización contra las ciberamenazas.


Artículos, entrevistas y consejos útiles para ayudarte en todo, desde iniciar un proyecto de DNS Anycast Premium hasta proteger tu organización contra las ciberamenazas.

Las obligaciones legales de un registrador de dominios, su capacidad de respuesta ante actividades abusivas y su disposición para cooperar con las autoridades europeas deben constituir criterios fundamentales en cualquier decisión de contratación de servicios de registro de dominios.
En nuestro artículo anterior, analizamos por qué la jurisdicción de un registrador de dominios es importante para las organizaciones europeas. Esta cuestión adquiere especial relevancia cuando una organización se enfrenta a una campaña activa de phishing, necesita acceder a datos de registro para una investigación o debe recuperar el control de un dominio crítico para su actividad.
Es en ese momento cuando las consecuencias prácticas de la elección del proveedor se hacen evidentes. ¿Quién tiene capacidad para actuar? ¿Qué procedimientos legales son aplicables? ¿Con qué rapidez puede escalarse una incidencia hasta llegar a una persona con autoridad para resolverla?
Para las administraciones públicas y las empresas de la Unión Europea, las respuestas de un registrador a estas preguntas deberían tener más peso que una tarifa anual de registro reducida.

La confianza digital es cada vez más importante, precisamente cuando resulta más difícil de gestionar. A medida que las organizaciones amplían el uso de servicios en la nube, identidades de máquina, dispositivos conectados e IA, el número de certificados y dependencias criptográficas sigue creciendo. Al mismo tiempo, los ciclos de vida más cortos de los certificados dejan cada vez menos margen para los procesos manuales y la fragmentación de responsabilidades.

El sector de la ciberseguridad ha alcanzado un nivel excepcional en la detección de amenazas, pero es mucho menos eficaz a la hora de desarticular la infraestructura que las hace posibles. Mientras los ciberdelincuentes automatizan el phishing, la distribución de malware y los servicios en línea fraudulentos a una velocidad sin precedentes, los procesos de notificación y escalado de abusos suelen seguir siendo fragmentados, manuales y lentos. Es hora de replantearse cómo colabora el sector para reducir los daños provocados por los ciberataques.
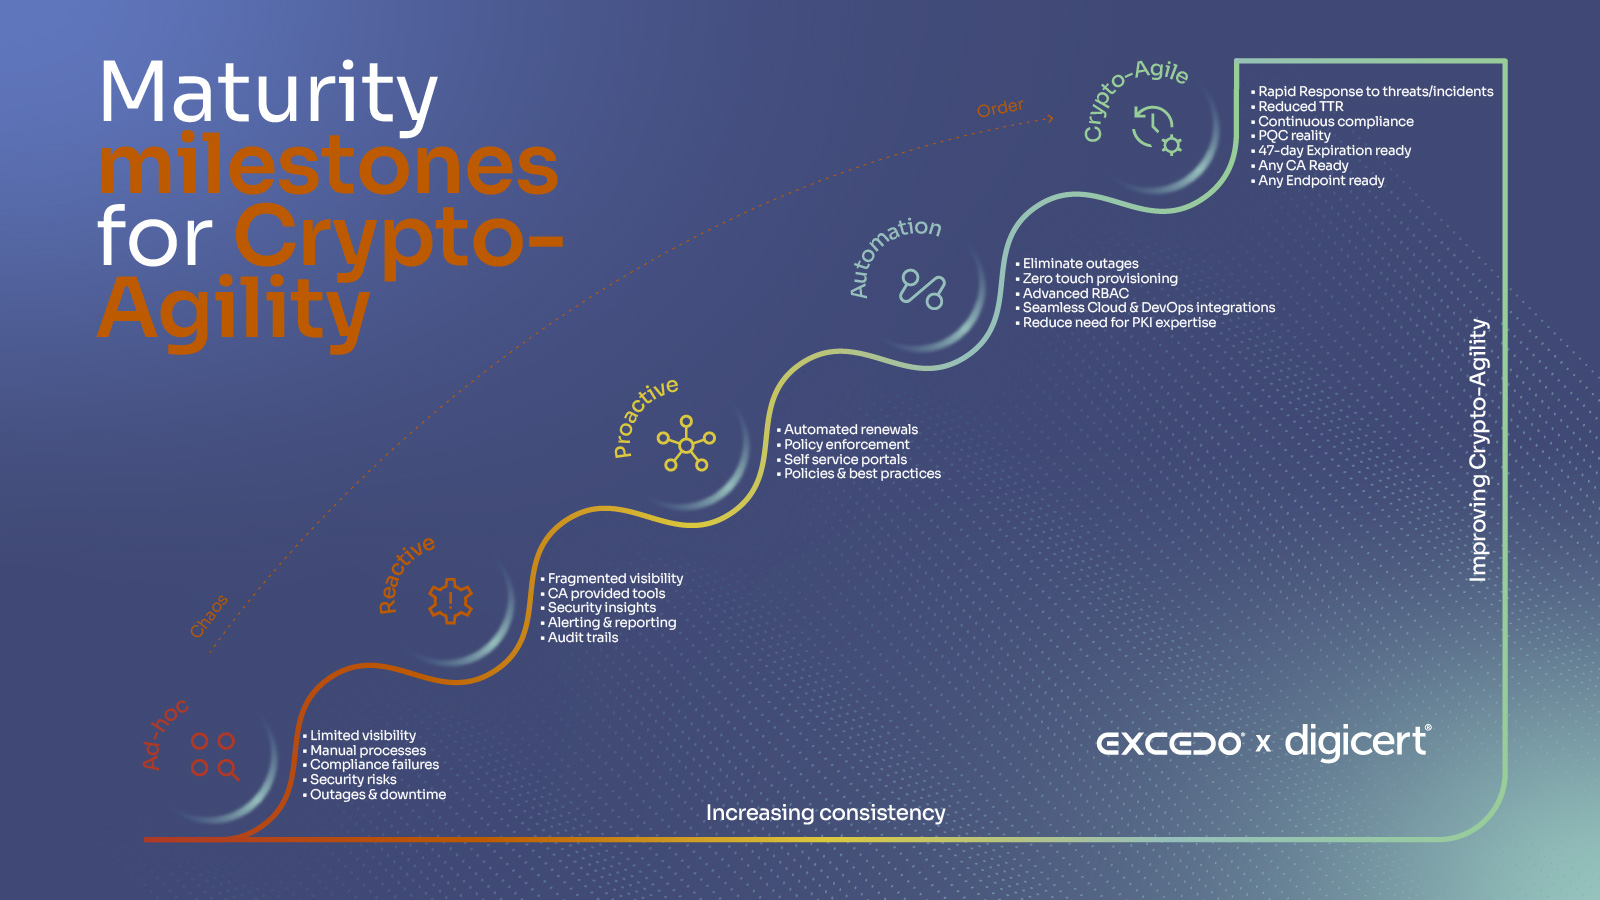
La transformación digital ha incrementado drásticamente el número de identidades que las organizaciones deben proteger: usuarios, dispositivos, aplicaciones, API y cargas de trabajo. En el centro de este ecosistema de confianza se encuentra la Infraestructura de Clave Pública (PKI). Pero la PKI por sí sola ya no es suficiente. Tal y como se destaca en la perspectiva de Excedo sobre la confianza digital, la automatización de certificados se ha convertido en una necesidad empresarial, no solo en una mejora de TI. Con la reducción de la vida útil de los certificados y la rápida evolución de las amenazas, las organizaciones deben ir más allá de la gestión de certificados para alcanzar la criptoagilidad. Este blog explora qué significa la criptoagilidad, por qué es importante y cómo las organizaciones pueden evolucionar a través de un proceso de madurez estructurado.
Hay muchas razones para proteger y controlar de cerca su propiedad intelectual digital. Una razón importante es proteger a su organización del abuso de marca en línea, en el que terceros malintencionados utilizan el nombre de su marca para cometer fraudes.
The default settings of most major email providers have for a long time not been enough to stop email threats from reaching inboxes. But that is now changing with Google and Yahoo's new email security requirements, including the mandatory implementation of DMARC.
Una política DMARC (autenticación, notificación y conformidad de mensajes basados en dominios) es una parte fundamental de la seguridad del correo electrónico de una organización. Evita que las amenazas por correo electrónico lleguen a sus empleados y usuarios, y ahora es un requisito de los principales proveedores de correo electrónico, como Gmail y Yahoo.

Jan Stenbecks torg 17
164 40 KISTA
SUECIA